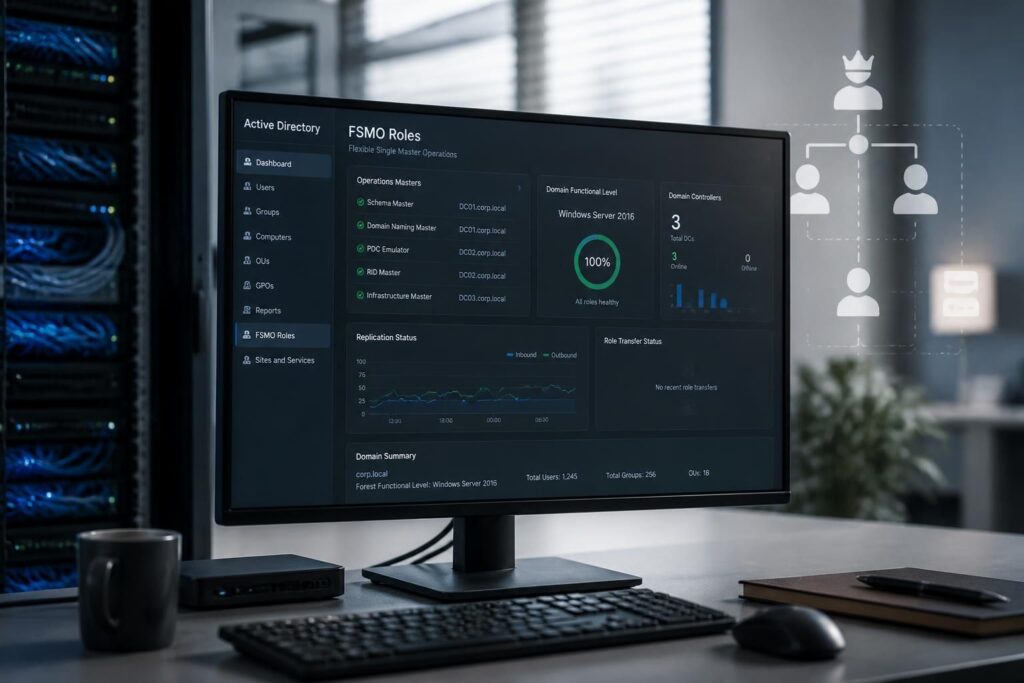
Dans les coulisses d’Active Directory FS, cinq rôles FSMO orchestrent la cohérence des opérations critiques, mais leur gestion reste un art subtil. Ces rôles uniques évitent les conflits en concentrant certaines tâches sur un seul contrôleur de domaine à la fois. Pourtant, derrière cette simplicité apparente, se cache un équilibre fragile : répartir les responsabilités, anticiper les pannes, et savoir transférer ou saisir ces rôles devient indispensable pour assurer la robustesse et la sécurité de l’infrastructure réseau. Plongeons dans cet univers où gestion avancée rime avec vigilance et précision.
L’article en bref
Découvrez comment les rôles FSMO d’Active Directory FS pilotent les opérations maîtres essentielles, et pourquoi leur gestion avancée conditionne la résilience du service annuaire.
- Les cinq rôles FSMO décryptés : Comprendre leurs fonctions et portée clé dans AD FS
- Identifier les détenteurs : Méthodes pratiques pour repérer les contrôleurs de domaine leaders
- Gestion des rôles : Transfert et saisie expliqués, du simple au cas d’urgence
- Bonnes pratiques : Répartition optimale pour renforcer la sécurité Active Directory
Maîtriser ces subtilités, c’est préserver l’intégrité et la fluidité des services annuaire essentiels à toute infrastructure réseau moderne.
Les fondamentaux des rôles FSMO dans Active Directory FS
Si l’on considère Active Directory FS comme une série à suspense à multiples intrigues, les rôles FSMO jouent le rôle de protagonistes uniques, indispensables au scénario global. Malgré une architecture multi-maître où chaque contrôleur de domaine peut écrire, certaines opérations sensibles exigent un leader unique pour éviter les collisions, garantissant ainsi la cohérence de l’ensemble.
FSMO (Flexible Single Master Operations) désigne cinq rôles spécifiques dont chacun est attribué à un contrôleur de domaine particulier. Il s’agit notamment du Schema Master et du Domain Naming Master, qui opèrent à l’échelle de la forêt, et des rôles ciblés au niveau du domaine comme le RID Master, le PDC Emulator, et l’Infrastructure Master.
Cette spécialisation permet d’éviter des conflits lors des opérations majeures comme la modification du schéma ou la distribution d’identifiants uniques, un besoin crucial dans les environnements actuels où le volume et la diversité des objets sont en constante expansion.
Vue d’ensemble des cinq rôles FSMO et leur portée dans la forêt et le domaine
| Rôle FSMO | Portée | Description essentielle |
|---|---|---|
| Schema Master | Forêt | Modifie les attributs et classes du schéma AD, pilier des extensions |
| Domain Naming Master | Forêt | Gère l’ajout et la suppression des domaines dans la forêt |
| RID Master | Domaine | Assure la distribution des identifiants uniques (RID) aux contrôleurs de domaine |
| PDC Emulator | Domaine | Gère la synchronisation des mots de passe, l’horloge réseau et les politiques de groupe |
| Infrastructure Master | Domaine | Maintient les références d’objets entre domaines, vital en multi-domaines |
Détecter le détenteur des rôles FSMO pour une gestion éclairée
Dans le paysage des contrôleurs de domaine, savoir qui tient quel rôle est la première étape avant toute action stratégique. Bien que souvent le premier DC installé concentre tous les rôles, cette situation, aussi pratique soit-elle au départ, peut semer le chaos en cas de panne. C’est pourquoi, dès lors qu’un domaine Active Directory compte au moins deux contrôleurs, la répartition des rôles devient une priorité.
Pour identifier ces détenteurs, deux grandes méthodes s’imposent : l’interface graphique et les commandes en ligne. Par exemple, via Active Directory Users and Computers, un clic droit sur le domaine dans la console ouvre les onglets Operations Masters où se nichent les rôles au niveau du domaine. Pour les rôles de forêt, il faut se tourner vers Active Directory Domains and Trusts ou l’outil un peu plus ésotérique Active Directory Schema, activé avec la commande regsvr32 schmmgmt.dll.
Les commandes pour mettre le doigt sur les rôles FSMO
Dans un monde où efficacité rime avec fluidité, la ligne de commande et PowerShell s’imposent pour gagner du temps et automatiser la gestion. Par exemple, la commande netdom query fsmo en mode classique ou les cmdlets PowerShell comme :
Get-ADDomain | Select-Object RIDMaster, PDCEmulator, InfrastructureMasterGet-ADForest | Select-Object SchemaMaster, DomainNamingMaster
permettent de dresser un état clair du tableau des opérations maîtres en quelques secondes. C’est un peu comme avoir la carte du terrain avant d’aller combattre, indispensable pour la sécurité Active Directory.
Transfert ou saisie des rôles : quand et comment intervenir ?
Imaginez un spectacle où chaque acteur connaît sa réplique et son moment pour briller. Dans Active Directory FS, transférer un rôle FSMO est une opération planifiée, effectuée tranquillement lorsque le contrôleur source est disponible. En revanche, saisir un rôle est une action d’urgence, un coup de théâtre qui intervient quand le contrôleur est définitivement hors ligne.
Le transfert s’opère donc principalement via l’interface graphique : sélectionnez l’onglet correspondant dans Active Directory Users and Computers et cliquez sur Change pour déplacer un rôle RID, PDC ou Infrastructure. Les rôles de forêt passent par leurs consoles dédiées.
Pour les aficionados de la console, PowerShell propose une syntaxe claire et puissante avec Move-ADDirectoryServerOperationMasterRole, autorisant des transferts ciblés ou globaux :
- Exemple transfert PDC Emulator :
Move-ADDirectoryServerOperationMasterRole -Identity "DC02" -OperationMasterRole PDCEmulator - Transférer tous les rôles :
Move-ADDirectoryServerOperationMasterRole -Identity "DC02" -OperationMasterRole SchemaMaster, DomainNamingMaster, RIDMaster, PDCEmulator, InfrastructureMaster
La saisie, en revanche, est une décision grave et irréversible. Elle se fait uniquement par PowerShell ou ntdsutil et engage à ne jamais remettre le contrôleur défaillant en ligne sans réinstallation. Cette opération doit être réservée aux cas d’absolue nécessité, sous peine de semer la confusion dans les services annuaires.
Répartition stratégique des rôles pour une infrastructure robuste et performante
Repartager les rôles FSMO n’est pas qu’une question d’équilibre technique, c’est aussi un geste de prévention pour garantir la disponibilité et la sécurité Active Directory à long terme. Il faut dès lors repérer le contrôleur de domaine le plus performant pour le rôle PDC Emulator, cœur battant des politiques et synchronisations.
De manière générale, il est conseillé de confier les rôles Forestiers – Schema Master et Domain Naming Master – à un DC principal stable et peu sollicité en modification. Le RID Master et le PDC Emulator trouvent naturellement leur place sur ce même DC principal. Par contre, l’Infrastructure Master, dans un environnement multi-domaines, doit éviter un serveur Catalogue Global pour garantir la bonne mise à jour des références inter-domaines.
| Rôle FSMO | Recommandation de placement |
|---|---|
| Schema Master | Contrôleur principal, rarement modifié |
| Domain Naming Master | Même DC que Schema Master, contrôle forêt |
| RID Master | DC principal, distribue les identifiants |
| PDC Emulator | DC le plus performant, gestion des mots de passe et GPO |
| Infrastructure Master | DC non Catalogue Global dans multi-domaines |
Quelques ressources pour approfondir la gestion avancée d’Active Directory FS
Cette vidéo propose un aperçu clair et pédagogique des rôles FSMO. C’est un excellent complément pour visualiser ces concepts souvent abstraits.
Pour aller plus loin dans la maîtrise, cette présentation détaille comment automatiser les transferts et gestion des FSMO via PowerShell, un indispensable en 2026 pour gagner en agilité et sécurité.
Quels sont les cinq rôles FSMO dans Active Directory ?
Ils sont le Schema Master, Domain Naming Master, RID Master, PDC Emulator et Infrastructure Master, chacun assurant des fonctions uniques au sein de la forêt ou du domaine.
Quand faut-il transférer un rôle FSMO ?
Le transfert s’effectue normalement quand le contrôleur qui détient le rôle est en ligne, pour redistribuer ou équilibrer les responsabilités.
Qu’est-ce que la saisie d’un rôle FSMO et pourquoi est-elle risquée ?
La saisie est une opération d’urgence, irréversible, effectuée lorsque le contrôleur détenteur est définitivement hors ligne. Elle nécessite de réinstaller ce dernier avant toute remise en service.
Comment identifier rapidement qui détient les rôles FSMO ?
On peut utiliser les consoles graphiques d’Active Directory ou des commandes comme ‘netdom query fsmo’ et les cmdlets PowerShell dédiées.
Pourquoi faut-il éviter de mettre l’Infrastructure Master sur un contrôleur Catalogue Global ?
Dans un environnement multi-domaines, cela fausse la mise à jour des références d’objets inter-domaines, car un Catalogue Global détient une copie complète des objets.