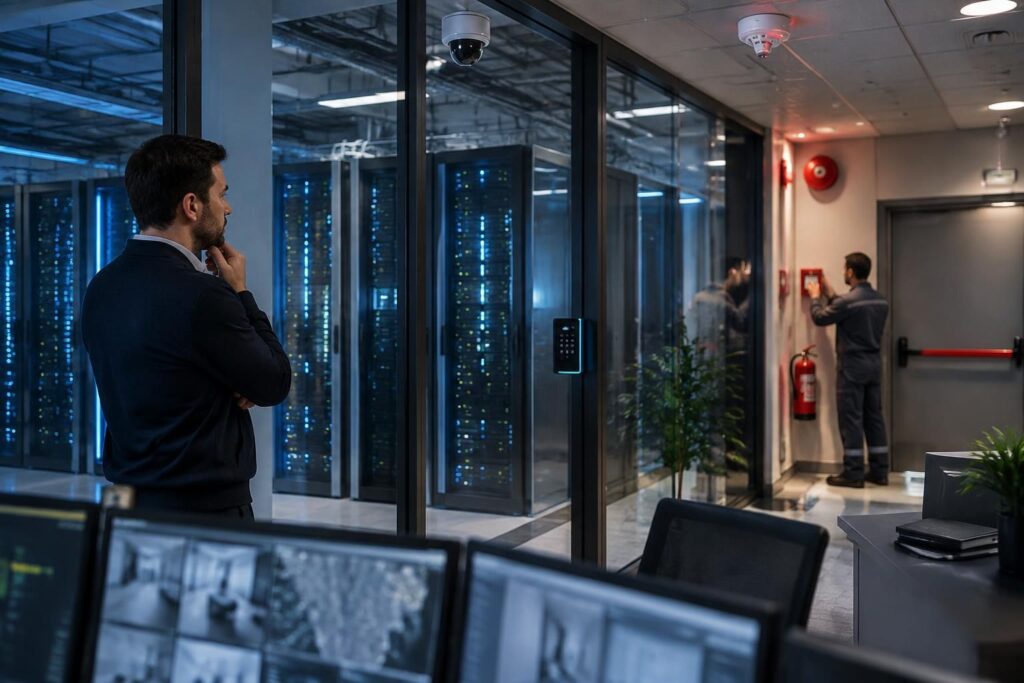
Un SMSI ne se résume ni à un antivirus ni à une pile de procédures : il organise les décisions qui protègent les informations, les personnes et les activités. Selon ISO 27001, cette démarche relie les risques aux contrôles et à leur amélioration continue. Elle peut aussi prendre en compte les conséquences d’un incendie, sans remplacer les règles propres à la sécurité incendie.
L’article en bref
Le SMSI transforme des mesures de sécurité dispersées en un dispositif piloté et vérifiable. Son intérêt se révèle autant dans la maîtrise des risques numériques que dans la préparation aux incidents physiques susceptibles d’interrompre l’activité.
- Définition : Une méthode de management pour protéger durablement les informations sensibles.
- Norme : ISO 27001 encadre les risques, les contrôles et leur suivi.
- Incendie : Le SMSI intègre les impacts, sans remplacer la prévention incendie.
- Résultat : Des responsabilités clarifiées et une continuité d’activité mieux préparée.
À retenir : la sécurité devient efficace lorsqu’elle relie les risques aux décisions concrètes.
SMSI : définition et rôle selon ISO 27001
Un système de management de la sécurité de l’information, ou SMSI, rassemble les règles, les responsabilités, les processus et les mesures techniques qu’une organisation déploie pour protéger ses informations. Il ne s’agit pas d’un logiciel à installer, mais d’une façon cohérente de décider quoi protéger, contre quels risques et avec quels moyens.
La nuance est essentielle. Une entreprise peut disposer de sauvegardes, d’un contrôle d’accès et d’outils de détection sans que ces mesures forment un ensemble piloté. Le SMSI donne un fil conducteur : il définit un périmètre, évalue les risques, choisit des contrôles, puis vérifie leur efficacité et corrige les écarts.
ISO/IEC 27001:2022 précise les exigences d’un tel système. L’objectif n’est pas de promettre une sécurité absolue — promesse aussi réaliste qu’un film de braquage sans imprévu — mais d’organiser la protection des actifs informationnels en fonction du contexte et des priorités de l’organisation.
La sécurité informatique, au-delà des outils
Un antivirus ou un pare-feu peut réduire certains risques, mais aucun outil ne décide seul quelles données sont prioritaires, qui doit en répondre ou comment réagir lorsqu’un incident perturbe les opérations. Le SMSI coordonne les personnes, les processus et les technologies afin que la sécurité informatique accompagne les objectifs métier.
Il s’appuie notamment sur trois propriétés : la confidentialité, pour limiter l’accès aux personnes autorisées ; l’intégrité, pour éviter les modifications non légitimes ; et la disponibilité, pour que l’information reste accessible au bon moment. Une panne, une erreur humaine ou un sinistre physique peut menacer ces trois dimensions à la fois.
La certification ISO 27001 porte sur le système de management audité, et non sur une garantie que chaque incident sera empêché. Une organisation peut également appliquer la norme sans demander immédiatement de certification : le cadre sert alors à structurer la démarche et à démontrer les progrès réalisés.
ISO 27001, gestion des risques et choix des contrôles
La logique d’ISO 27001 commence par le contexte : activités, parties intéressées, obligations applicables et limites du système. Le périmètre doit être assez clair pour que les équipes sachent quels sites, services, données et prestataires sont concernés. S’il est flou, les responsabilités le deviennent aussi.
La gestion des risques consiste ensuite à identifier les scénarios susceptibles d’affecter les informations, à les évaluer selon des critères définis, puis à décider du traitement approprié. Un risque peut être réduit, évité, transféré ou accepté par une personne habilitée. Chaque décision gagne à préciser son responsable, son échéance et le résultat attendu.
L’annexe A d’ISO 27001 sert de référence pour examiner les contrôles possibles. Elle ne signifie pas que chaque mesure doit être appliquée mécaniquement : les choix doivent répondre aux risques et aux exigences de l’organisation, puis être justifiés dans la déclaration d’applicabilité. Copier une liste entière sans lien avec les enjeux, c’est produire des pages ; ce n’est pas encore piloter la sécurité.
Une chaîne de décision traçable
Imaginons Atelier Nova, une entreprise qui conserve des plans de production et des dossiers clients sur ses serveurs. Après avoir identifié les actifs et les accès, elle repère un risque de compromission d’un compte fournisseur. Elle peut alors renforcer l’authentification, limiter les droits accordés et programmer une revue périodique des accès.
La déclaration d’applicabilité rend cette logique lisible : elle indique les contrôles retenus, leur état et la justification des choix ou exclusions. Pour rester utile, elle doit évoluer lorsque l’architecture, les activités ou les menaces changent. Un document figé entre deux audits ressemble à une carte de métro qui oublierait l’ouverture de nouvelles lignes.
| Étape | Question à traiter | Résultat attendu |
|---|---|---|
| Contexte | Quels services, informations et partenaires entrent dans le périmètre ? | Des frontières et responsabilités définies |
| Évaluation | Quels scénarios menacent les actifs et avec quel impact ? | Des risques évalués selon des critères communs |
| Traitement | Faut-il réduire, éviter, transférer ou accepter le risque ? | Une décision attribuée, planifiée et documentée |
| Contrôles | Quelles mesures sont nécessaires et comment seront-elles vérifiées ? | Des contrôles reliés aux risques et accompagnés de preuves |
SMSI et sécurité incendie : quel lien réel ?
La sécurité incendie et la sécurité de l’information ne sont pas la même discipline. ISO 27001 ne remplace ni la réglementation incendie, ni les dispositifs de détection et d’extinction, ni les plans d’évacuation. En revanche, un incendie peut détruire des équipements, rendre un site inaccessible et interrompre l’accès aux données : ses conséquences ont donc toute leur place dans l’analyse des risques du SMSI.
Pour Atelier Nova, un départ de feu dans une salle informatique pourrait rendre indisponibles les systèmes de commande et les dossiers de production. Le SMSI aiderait à identifier ces dépendances et à organiser les réponses liées à l’information : sauvegardes, restauration, accès à un environnement de secours, responsabilités et tests. La prévention et la gestion physique du feu restent à traiter avec les compétences et les règles appropriées.
Cette articulation contribue à la continuité d’activité. Elle relie la protection des données aux moyens nécessaires pour poursuivre ou reprendre les opérations après un incident, qu’il soit numérique, humain ou matériel. Le bon réflexe consiste donc à coordonner les plans, sans confondre leurs objectifs ni leurs responsabilités.
Des mesures physiques cohérentes avec les risques
Le SMSI peut intégrer des mesures telles que la restriction d’accès aux locaux sensibles, la protection des équipements, la gestion des visiteurs et la préparation à la reprise des services. Le contrôle d’accès physique et logique répond à une même question — qui peut accéder à quoi ? — mais les moyens ne sont pas interchangeables : badge de porte et droits sur un serveur doivent être gérés dans leurs contextes respectifs.
Une entreprise peut aussi vérifier que les sauvegardes sont stockées séparément et que leur restauration a été testée. Une copie de sauvegarde jamais restaurée ressemble à un extincteur dont personne n’a vérifié la présence : rassurante sur le papier, moins convaincante au moment décisif.
Faire vivre le SMSI : responsabilités et amélioration continue
Un SMSI efficace fonctionne dans la durée. Les audits internes, les incidents, les indicateurs et les revues de direction servent à repérer les écarts, décider des corrections et vérifier qu’elles produisent un effet. Les mesures suivies doivent aider à agir : retards de remédiation, exceptions expirées, couverture des actifs ou résultats des tests de restauration, par exemple.
La direction fixe les orientations et fournit les moyens. Le RSSI ou la personne chargée de la sécurité coordonne les actions, tandis que les équipes métier, informatiques, juridiques, ressources humaines et opérations contribuent selon leurs responsabilités. Les collaborateurs jouent aussi un rôle concret : appliquer les règles et signaler rapidement un événement inhabituel.
Un cycle d’amélioration — planifier, mettre en œuvre, vérifier, ajuster — aide à transformer les constats en décisions. Il ne s’agit pas de recommencer tout le système à chaque changement, mais de réévaluer les éléments concernés lorsqu’une activité, une technologie ou un risque évolue.
Certificat ISO 27001 et niveau de sécurité
Selon l’étude ISO publiée en 2026 et portant sur les certificats valides en 2023, 83 016 certificats ISO/IEC 27001 étaient recensés dans 165 pays, contre 4 073 en 2006. Ces chiffres illustrent la diffusion du référentiel, mais ne mesurent pas à eux seuls la sécurité réelle de chaque organisation.
Un certificat atteste qu’un SMSI a été évalué selon le périmètre et les exigences applicables ; il ne signifie pas qu’aucun incident ne peut survenir. La valeur du dispositif dépend de son adéquation aux risques, de la mise en œuvre effective des contrôles et de la capacité à corriger les faiblesses.
Un même SMSI peut également faciliter la structuration de la conformité réglementaire, notamment lorsqu’il faut tenir compte d’obligations liées aux données personnelles ou à des exigences sectorielles. Il ne remplace pas l’analyse juridique : il fournit plutôt une base organisée pour attribuer les responsabilités, conserver des preuves et suivre les mesures.
Au quotidien, le meilleur indicateur n’est donc pas l’épaisseur du classeur de procédures, mais la capacité des équipes à savoir quoi protéger, qui décide et comment réagir lorsqu’un risque se matérialise.
Questions fréquentes sur le SMSI et ISO 27001
Un SMSI est-il la même chose qu’un logiciel de sécurité ?
Non. Le SMSI est un système de management réunissant responsabilités, processus, règles et contrôles. Des logiciels peuvent le soutenir, mais ils ne remplacent ni l’analyse des risques ni le pilotage.
ISO 27001 impose-t-elle d’appliquer tous les contrôles de l’annexe A ?
Non. L’organisation sélectionne les contrôles adaptés à son contexte, à ses risques et à ses obligations, puis justifie ses choix et exclusions dans sa déclaration d’applicabilité.
La certification ISO 27001 garantit-elle l’absence d’incident ?
Non. Elle atteste l’évaluation d’un SMSI défini dans un périmètre donné, sans promettre qu’aucun incident ne se produira. Le système doit continuer à être suivi et amélioré.
Le SMSI couvre-t-il la sécurité incendie ?
Il peut intégrer les risques d’incendie lorsqu’ils menacent les informations ou la continuité des activités. Il ne remplace toutefois pas les règles, dispositifs et plans spécialisés de sécurité incendie.
Peut-on déployer un SMSI sans demander de certification ?
Oui. Une organisation peut appliquer ISO 27001 pour structurer sa protection et améliorer ses pratiques sans demander immédiatement une certification externe.